[!NOTE]
AI Summary Box (この記事の要点)
- この記事の結論: 「バイブコーディングがなければ何も作れない」非エンジニアがAIエージェントと安全に高速共創するには、APIキーの環境変数ファイル分離・削除禁止の権限&運用設計・直線型AIレビューという3つの防波堤設計が不可欠である。
- 解決する悩み: 「AIエージェントに任せたら大事なファイルを消された」「APIキーが流出しないか不安」「コードが書けないのにAIでシステムを組むと手戻りや破綻が怖い」
- 3つのポイント:
- 鍵の分離(.env化): メモアプリ等での平文管理を脱却し、環境変数ファイルに分離して不用意な露出リスクを抑える。
- 不可逆操作の遮断: ファイルの勝手な削除は禁止し「隔離フォルダへの退避提案」にとどめ、最終決定権は人間が握る。
- 直線型AIレビューの導入: 感覚的なプロンプト(バイブス)で生成した成果物を冷徹なAI査読で下支えし、手戻りの少ない開発を実現する。
導入:「バイブコーディングがなければ僕は何も作れない」というリアル
プログラミングの構文を一行ずつ手書きする時代から、AIエージェントと対話しながら感覚とアイデアでシステムを組み上げる「バイブコーディング(Vibe Coding)」の時代へと移り変わりました。
私自身、率直に言って「バイブコーディングがなければ何も作れない」というのが偽らざる本音です。プログラミングの専門家でなくても、頭の中にある構想をAIに伝えれば、数分で動くツールや連携スクリプトが立ち上がります。
しかし、エージェントに大きな権限を渡して自律的に動かすとなると、「APIキーの漏洩リスク」「予期せぬファイル削除」「破綻したコードの量産」といった重大な事故のリスクに直面します。
非エンジニアがAIエージェントの推進力を最大限に活かしつつ、事故のリスクを最小限に抑えて自走するための「3つの安全装置」の実践設計を共有します。
1. 鍵の分離:メモアプリ管理からの脱却と環境変数ファイル(.env)運用
AIエージェントやAPIツールを扱う上で、最初に対処すべきなのが「秘密情報(APIキー・トークン)の管理」です。
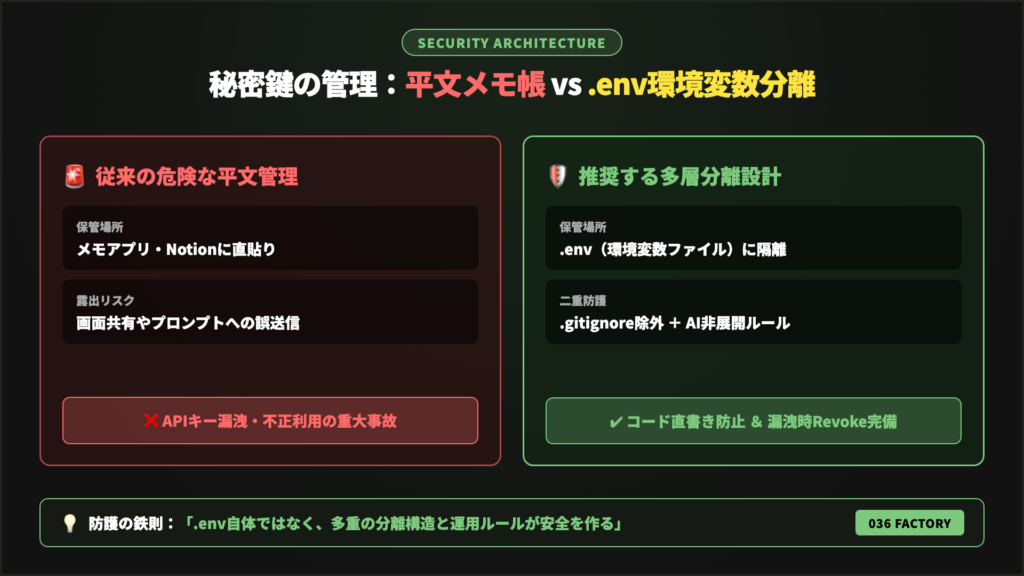
以前の課題
開発の初期段階では、他のメモアプリなどにAPIキーを平文で貼り付けてローカルで管理していました。しかし、この方法では以下のリスクが常に付きまといます。
- チャットAIとのやり取り中に、誤ってプロンプト内にキーを含めて送信してしまう
- 画面共有やリポジトリ(Git等)へのコミットの際に、秘密情報が露出してしまう
現在の運用設計
- 開発時に使用するAPIキーなどの秘密情報は、プロジェクトルートの
.envなどの環境変数ファイル に集約 - スクリプト側では
os.getenv()などを通じて環境変数として読み込む .gitignoreに.envを明記し、Gitリポジトリへの誤登録を防ぐ- エージェント自身にも「
.envを直接チャット上に展開・出力させない」ルールを徹底
[!TIP]
技術的な補足:.envのような先頭にドットが付くファイルは、macOSやLinuxでは「通常の一覧で見えにくいファイル」に過ぎず、それ自体が暗号化や高度なセキュリティを提供するわけではありません。本質的に重要なのは、「コードへの直書きを避け、Gitへの誤登録を防ぎ、不用意に人やAIの目に触れない分離構造を作ること」です。万が一キーが流出・公開された場合は、速やかに該当プラットフォームで無効化(Revoke)し再発行する運用手順もセットで備えています。
2. 不可逆操作の遮断:削除させない権限設定と「隔離提案」ルール
AIエージェントに「自律的な作業」を任せると、作業効率は劇的に上がります。しかし、「どこまで任せて、どこで止めるか」の境界線(権限分離) を曖昧にすると、取り返しのつかないデータ消失が発生します。
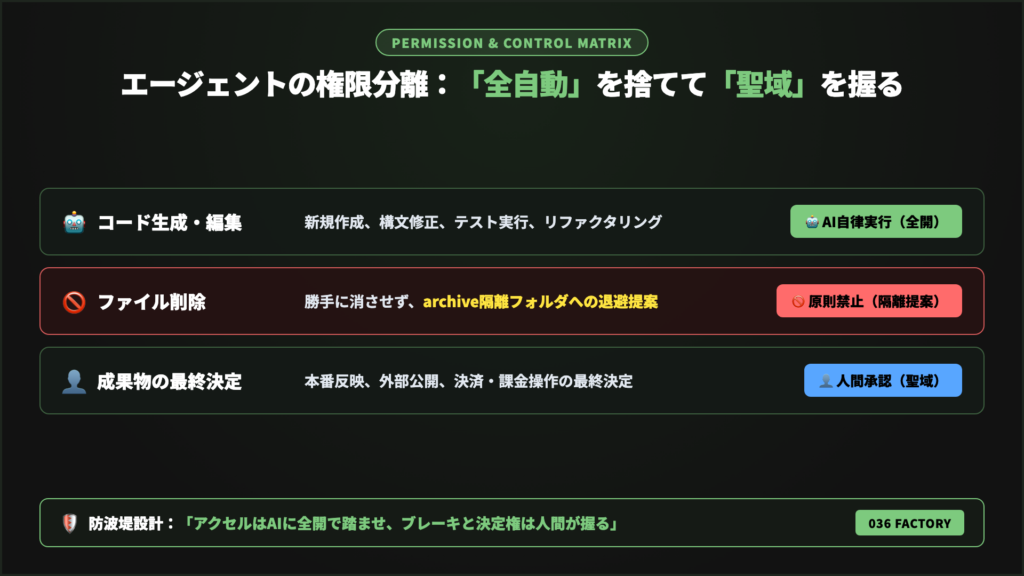
単なる「お願い」で終わらせない環境設計
「削除禁止」は、プロンプトで「消さないで」とお願いするだけでは不十分です。AIがファイルシステムにアクセスできる以上、権限と運用の両面で事故を防ぐ設計が必要です。
- エージェントには可能な限り削除権限を与えない: ツールの権限設定やプロンプトルールで削除コマンドを禁止する。
- 削除ではなく「隔離(退避)提案」にとどめる: 不要と判断されたファイルは消去せず、
archive/や隔離フォルダへの移動を提案させる。 - 削除が必要な場合は人間が確認して手動実行: 物理的なファイル消去は、人間の明示的な承認がない限り絶対に実行させない。
- Gitやバックアップによる復旧手段の確保: 万が一の不意な上書き(Overwrite)や不整合に備え、定期的なコミットやバックアップ体制を敷く。
「コードの生成・リファクタリング・動作検証」はエージェントに全速力で自律実行させつつ、「成果物の採否決定」「外部への公開・本番反映」「不可逆な削除」は人間が必ず握る。この境界線があるからこそ、安心してアクセルを踏み込むことができます。
3. 直線型AIレビュー:感覚的なバイブスを「冷徹な査読」で下支えする
バイブコーディングの最大の強みは「アイデアを言葉にするだけで動くものができる推進力」です。一方で、最大の弱点は「感覚頼みであるがゆえに、見落としや論理の穴が生じやすいこと」です。
この弱点を補うために導入したのが、「直線型の冷徹査読(AIレビュー)」 パイプラインです。
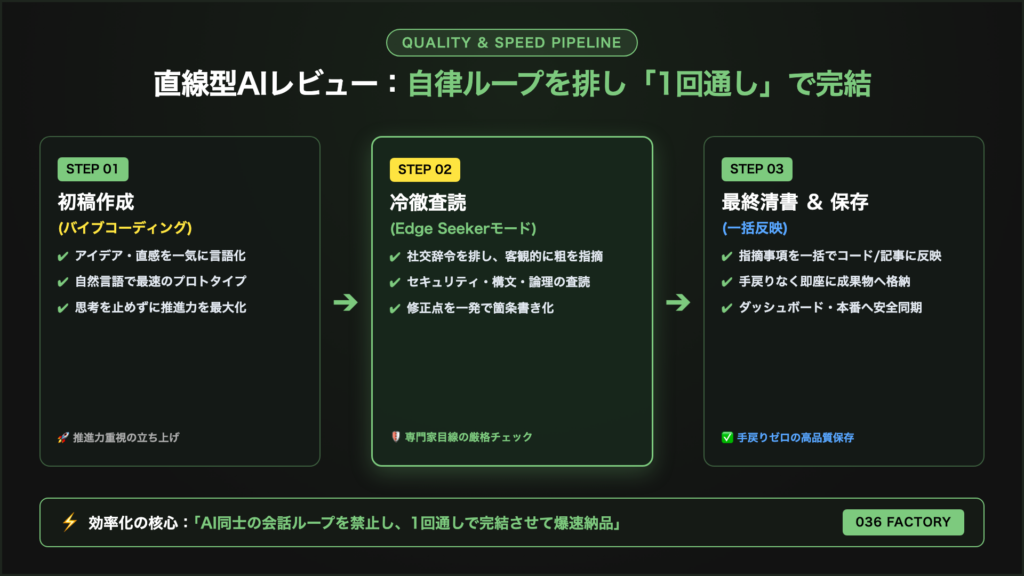
自律ループを排し、「1回通し」で完結させる
AI同士に何往復も自律的に会話をさせて修正させる「自律ループ」は、APIトークンを浪費し、思わぬ迷走を引き起こします。
- 初稿作成: 自然言語のバイブスで一気にコードや文章を立ち上げる
- 冷徹査読: お世辞や社交辞令を排し、専門家目線(Edge Seekerモード等)で規律違反や潜在バグを厳しく指摘
- 最終清書: 指摘事項を一括修正して完了
レビューの目的は「AI同士で無限に完璧を追求すること」ではなく、「重大な問題や見落としを早い段階で客観的にあぶり出し、修正を一発で反映して次へ進むこと」です。
私の運用では、この「直線型プロセス」を挟むことで、修正の方向性がぶれにくくなり、非エンジニアであっても手戻りを大幅に減らしながら品質とスピードを両立できるようになりました。
まとめ:安全装置があるからこそ、AIと最速で走れる
AIエージェントの導入で最も大切なのは、「怖がって何もしないこと」でも「無防備に全権を委ねること」でもありません。
- 鍵の分離:
.env等の環境変数ファイルで秘密情報の露出リスクを抑える - 権限分離: 削除はさせず隔離提案にとどめ、復旧手段と決定権を人間が握る
- AIレビュー: 感覚のバイブコーディングを直線型の冷徹な査読で支える
しっかりとした「防波堤」を敷いておくことで、私たちは安心してAIの推進力を借り、ひとりでは作れなかったプロダクトやコンテンツを世に生み出し続けることができます。