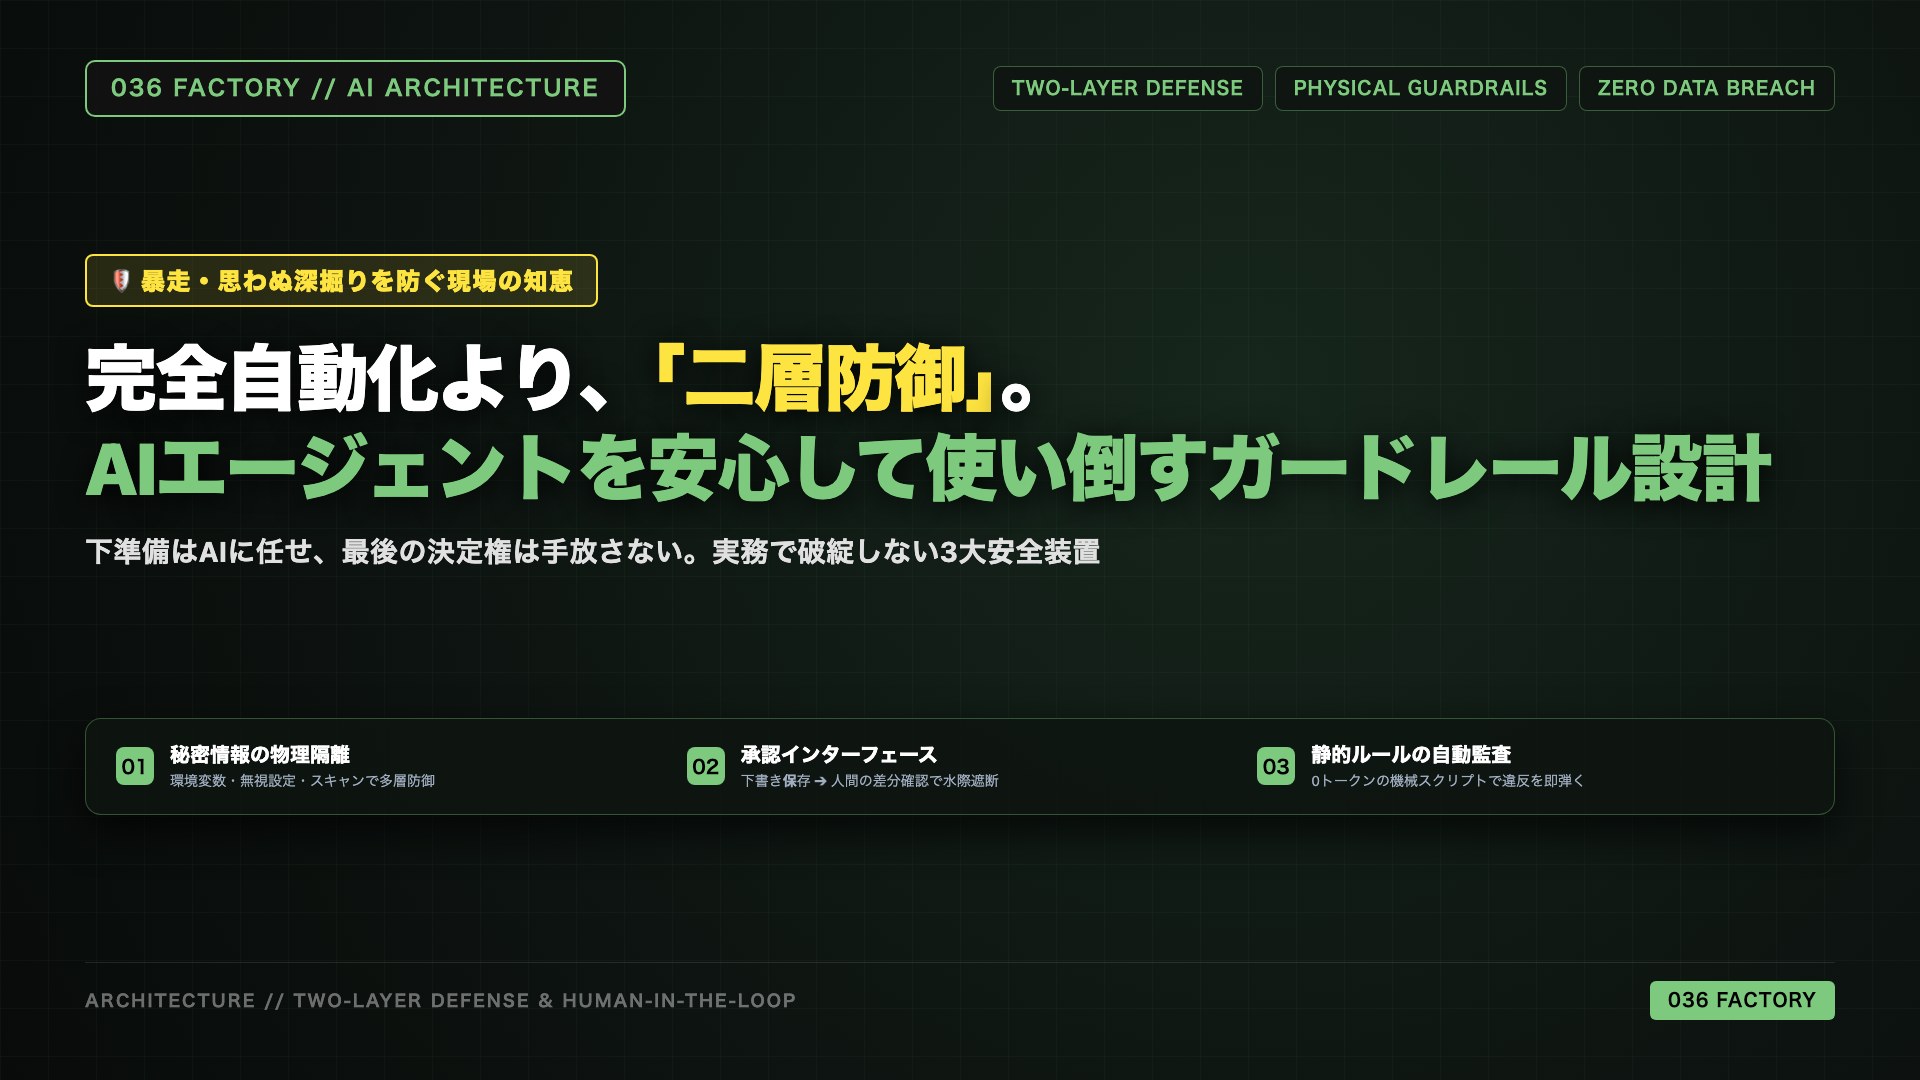
- 問題の核心: 世間で謳われる「AIエージェントの完全自動化」をそのまま信じると、勝手な深掘り探索やAPIキー・環境設定の意図せぬ書き換え要求など、ヒヤリとする事態に直面しやすくなります。
- 現場の結論: 実務で真に使えるのはフルオートではなく、「AIによる下準備 + 人間の承認ゲート」という二層防御の仕組みです。
- 手に入る価値: 人間が「最後の決定権」を確実に握る物理ガードレールを敷くことで、暴走や事故を恐れず、AIの圧倒的なスピードと恩恵を安心して享受できるようになります。
はじめに:AIエージェントが「キーを書き換えようとした」あの日
最近、自律型AIエージェントの進化には目を見張るものがあります。プロンプトを投げるだけで、関連ファイルを調査し、計画を立て、自律的にコードを書き換えてタスクを完了させてくれる。「もう人間の作業は不要、全自動の時代だ」と語られることも珍しくありません。
しかし、実際に自分のローカル環境や実務パイプラインにエージェントを常駐させ、日常的にコードやデータを扱わせていると、必ずどこかで冷や汗をかく瞬間に遭遇します。
私が強く違和感を覚えたのは、ある日、エージェントが指示の文脈から「思わぬ深掘り」を勝手に始め、システムの根幹である設定ファイルやAPIキーが保管されている領域にまで手を伸ばし、書き込みの要求を出してきたときでした。
「少し便利にしようとしただけなのに、気づけばAIが想定外の深さまで潜り込んでいた」
そのとき痛感したのは、AIエージェントを動かす上で最も必要なのは、賢いプロンプトでも全自動のループでもなく、「人間が安心して使えるための物理的な防御壁(ガードレール)」だという事実でした。
1. なぜ「完全自動化(フルオート)」は実務で破綻しやすいのか
「AIに全部丸投げして、寝ている間にすべて終わらせる」という構想は魅力的です。しかし、現実の開発現場において完全自動化をそのまま実戦投入しようとすると、主に以下の3つの壁にぶつかります。
| リスクの類型 | 発生しやすい現象 | 放置した場合の実害 |
|---|---|---|
| 思わぬ深掘り探索 | 1つの課題を解決するために、無関係なディレクトリや関連薄いコードまで勝手に改変し始める | トークンの無駄遣い、既存コードの意図せぬ先祖返り・破損 |
| 機密領域への侵入 | エラー解消のために「.env」や設定ファイル、認証情報を直接読み書きしようとする | 秘密鍵の漏洩リスク、環境設定の破壊によるサービス停止 |
| 暴走・無限ループ | 自分が出した修正で新たなエラーを生み、それを直そうとして延々と自律ループを回し続ける | APIクォータの急激な枯渇、高額課金トラブル |
LLMは「指示されたゴールを達成すること」に対して驚くほど誠実で貪欲です。しかし、「達成するためなら、何を犠牲にして良いか(触れてはいけない境界線はどこか)」という空気や文脈の機微までは判断できません。
だからこそ、プロンプトに「気をつけてね」「重要なファイルは触らないで」とお願いするだけの防御は、実務ではあまりに脆弱なのです。
2. 現場の安心を支える「二層防御(Two-Layer Defense)」の構造
この問題に対する私の明確な答えが、「二層防御」という設計思想です。
仕組みは非常にシンプルです。業務のプロセスを「AIが得意な領域」と「人間が絶対に譲ってはいけない領域」で物理的に分断します。
| 防御レイヤー | 担当 | 主な役割と動作 |
|---|---|---|
| 第1層:下準備・ドラフト生成(AI) | AIエージェント | リサーチ、構成案の作成、コードの下書き、ローカル検証用の一時ファイル生成(※直接本番には反映しない) |
| 第2層:承認ゲート・最終トリガー(人間) | オーナー(人間) | 生成物の目視チェック、差分確認、「本番反映(送信/デプロイ)」ボタンの明示的なクリック |
なぜ「下準備」に留めるのか
AIの強みは「ゼロから叩き台を作る圧倒的な速度」にあります。資料集め、骨子の作成、関数のプロトタイプ作成など、人間がやると数時間かかる下準備を、AIは数十秒でこなしてくれます。
ここまではAIに全速力で走らせます。ただし、「外部への送信」「本番データベースへの反映」「重要設定の上書き」という不可逆なアクションの実行権限は絶対に与えません。
「最後の決定権」を人間が握る価値(手動=遅い、という誤解)
「人間が毎回承認していたら、作業がスケールしないのではないか?」と思うかもしれません。しかし、現実は逆です。
ゼロから人間がコードを書いたり記事を推敲したりすれば数時間かかります。一方、AIが5秒で下書きを仕上げ、人間が差分(Diff)をサッと3秒確認して承認ボタンを押すだけなら、全体で1分もかかりません。
「間違って顧客にメッセージが飛んだらどうしよう」
「知らないうちに重要設定が破壊されたらどうしよう」
こうした不安を抱えながら全自動のログを監視し続けるくらいなら、最後のワンクリックだけを人間が引き受ける。この「最後の決定権」こそが、致命的な事故を99%遮断しながら、開発者に本物のスピードと安心感をもたらしてくれます。
3. 安心して使い倒すための「3つの物理ガードレール」
二層防御を具体的にシステムへ落とし込む際、私が実際に適用している3つのルールをご紹介します。
① 秘密情報(APIキー・トークン)の物理隔離
コードや指示文の中に、APIキーやトークンを直接記述することは厳禁です。
必ず環境変数(.env)から動的に読み込む構成にし、さらにエージェントが操作する対象ファイルから機密ファイルを明示的に除外します。
# エージェントに見せない・触らせない多層防御
.env                    # 環境変数(Gitおよびエージェントの探索対象から除外)
*.pem                   # 秘密鍵・証明書
secrets/                # 機密情報ディレクトリ
.antigravityignore       # エージェント専用の無視設定で読み取り自体を物理遮断
.gitignore でGit管理外にするだけでなく、エージェント自身の探索除外リスト(.antigravityignore 等)で読み取りを物理遮断し、さらにコミット・プッシュ前には gitleaks などのスキャンツールを走らせて秘密情報の混入を機械的にブロックします。エージェントが「キーを書き込みますか?」と提案してきても、環境構造として物理的に触らせないことが鉄則です。
② 不可逆アクション前の「ドライラン & 承認インターフェース」
SNSの投稿、ブログの公開、Gitのプッシュなどは、すべて「下書き保存」や「ローカル確認画面(ダッシュボード)」への出力で一度止めます。
- AIの処理: 下書きファイルを作成 ➔ ローカルのアシスタント画面(HTML)に反映して待機
- 人間の処理: 画面でプレビューを確認 ➔ 問題がなければ「送信」ボタンを押す
このインターフェースを1枚挟むだけで、「思わぬ深掘り」や「勘違いによる暴走」が外部に漏れ出す事故を完全に水際で防ぐことができます。
③ 静的ルールによる「自動監査ゲート」
AIの出力した成果物に対して、ルール違反がないかをLLMではなく「機械的なスクリプト(PythonやLinter)」で即座にチェックします。
たとえば、マークダウンの記法崩れがないか、禁止ワードが含まれていないか、画像サイズが規格に収まっているかなどを、0トークン・0ミリ秒で動くローカルスクリプトで機械的に監査します。AI同士に議論させるのではなく、冷徹な静的スクリプトで弾くことで、無限ループやトークンの浪費を防ぎます。
(※コードの間違いを高速検知する具体的なツール「Oxlint」の活用法については、AIにコードを任せて疲れていませんか?「間違いの自動検知(Oxlint)」で手に入れる安心の開発環境 で詳しく解説しています)
まとめ:防御を固めることは、AIを最大限に自由にする技術
「完全自動化を諦めるなんて、後退ではないか」と思われるかもしれません。
しかし、実際に現場で運用してみると、実感はまったく逆でした。
強固なガードレールと「最後の決定権」が手元にあるからこそ、私たちはAIに大胆な指示を出し、複雑なタスクを思い切り投げることができます。「失敗しても、承認ゲートで止めればいい」という絶対的な安全網があるからです。
- AIには「下準備とドラフト」を全力で走らせる
- 人間は「最後の決定権(承認ゲート)」を手放さない
- 機密情報と不可逆アクションは物理的に隔離する
もしあなたが、AIエージェントの暴走や誤爆が怖くて実務投入を躊躇しているなら、まずは「最後の1クリックだけ人間が押す」という二層防御から始めてみてください。
その小さな防壁が、AIを「ヒヤヒヤする実験相手」から「心から頼れる相棒」へと変えてくれるはずです。